信息系统安全集成服务资质一级与信息系统集成服务 内涵、价值与实践
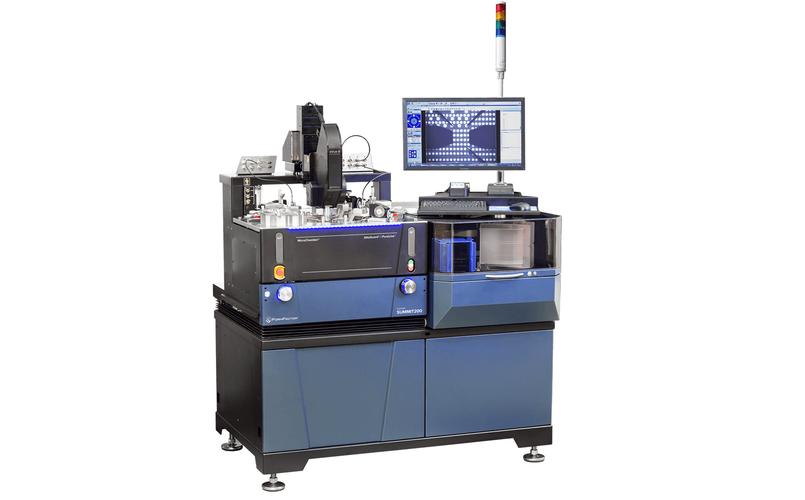
在数字化转型浪潮中,信息系统集成服务已成为企业提升运营效率、实现业务创新的关键支撑。而随着网络安全形势日趋严峻,信息系统安全集成服务资质(特别是最高级别的一级资质)的价值日益凸显。本文将深入探讨信息系统集成服务的内涵,解析安全集成服务资质一级的评定标准与意义,并阐述二者如何协同保障信息系统的全生命周期安全。\n\n### 一、信息系统集成服务:从单元到整体的系统化构建\n\n信息系统集成服务是指将硬件、软件、网络、数据等信息技术单元,按照用户需求进行整合、优化,构建成为一套完整、可靠、高效运行的信息系统的过程。其核心在于“集成”——不只是设备的堆叠,更是数据流、业务流和技术流的融合。具体服务内容包括:\n‑ 硬件与网络集成:服务器、存储、网络设备与综合布线的规划与实施;\n‑ 软件平台集成:操作系统、数据库、中间件及各类应用系统的适配与集成;\n‑ 数据集成:实现不同系统间的数据交换与共享,确保数据一致性;\n‑ 业务应用集成:通过API、消息队列等方式打通业务流程。\n\n一个典型的信息系统集成项目需历经需求分析、总体设计、开发部署、测试验收、运行维护等阶段,形成一个自顶向下的系统工程。高质量的集成服务能消除信息孤岛,提升系统整体的互操作性、可扩展性和可维护性。\n\n系统集成带来便利的同时也引入了新的安全风险:接口增多、攻击面扩大、数据流复杂化,安全性问题不容忽视。\n\n### 二、信息系统安全集成服务资质一级:最高要求的资质认证\n\n信息系统安全集成服务资质是由中国信息安全测评中心等权威机构依据国家相关标准对信息安全服务提供者进行评估认证的资格,通常分为一、二、三级,其中一级为最高级别。获得一级资质,意味着企业具备承担国家级重大项目的信息安全集成服务能力。\n\n一级资质的核心要求(依据公开资料归纳):\n1. 企业资质与信誉:具有独立法人资格,注册资本不低于一定数额,成立时间较长,且股权结构透明;无违法违规记录。\n2. 技术团队实力:拥有相当数量的信息安全专业人员,核心技术人员持有CISP(注册信息安全专业人员)、CISAW(信息安全保障人员)等高级证书,并具备参与国家级安全项目的经验。\n3. 集成项目经验:近三年内完成过大型、高复杂度信息安全系统集成项目,通常含含有重点项目,且均已通过验收;技术域覆盖网络安全、主机安全、应用安全、数据安全及物理安全等多方面。\n4. \n**
如若转载,请注明出处:http://www.lanfanggs.com/product/64.html
更新时间:2026-11-21 17:55:47